HookCheck
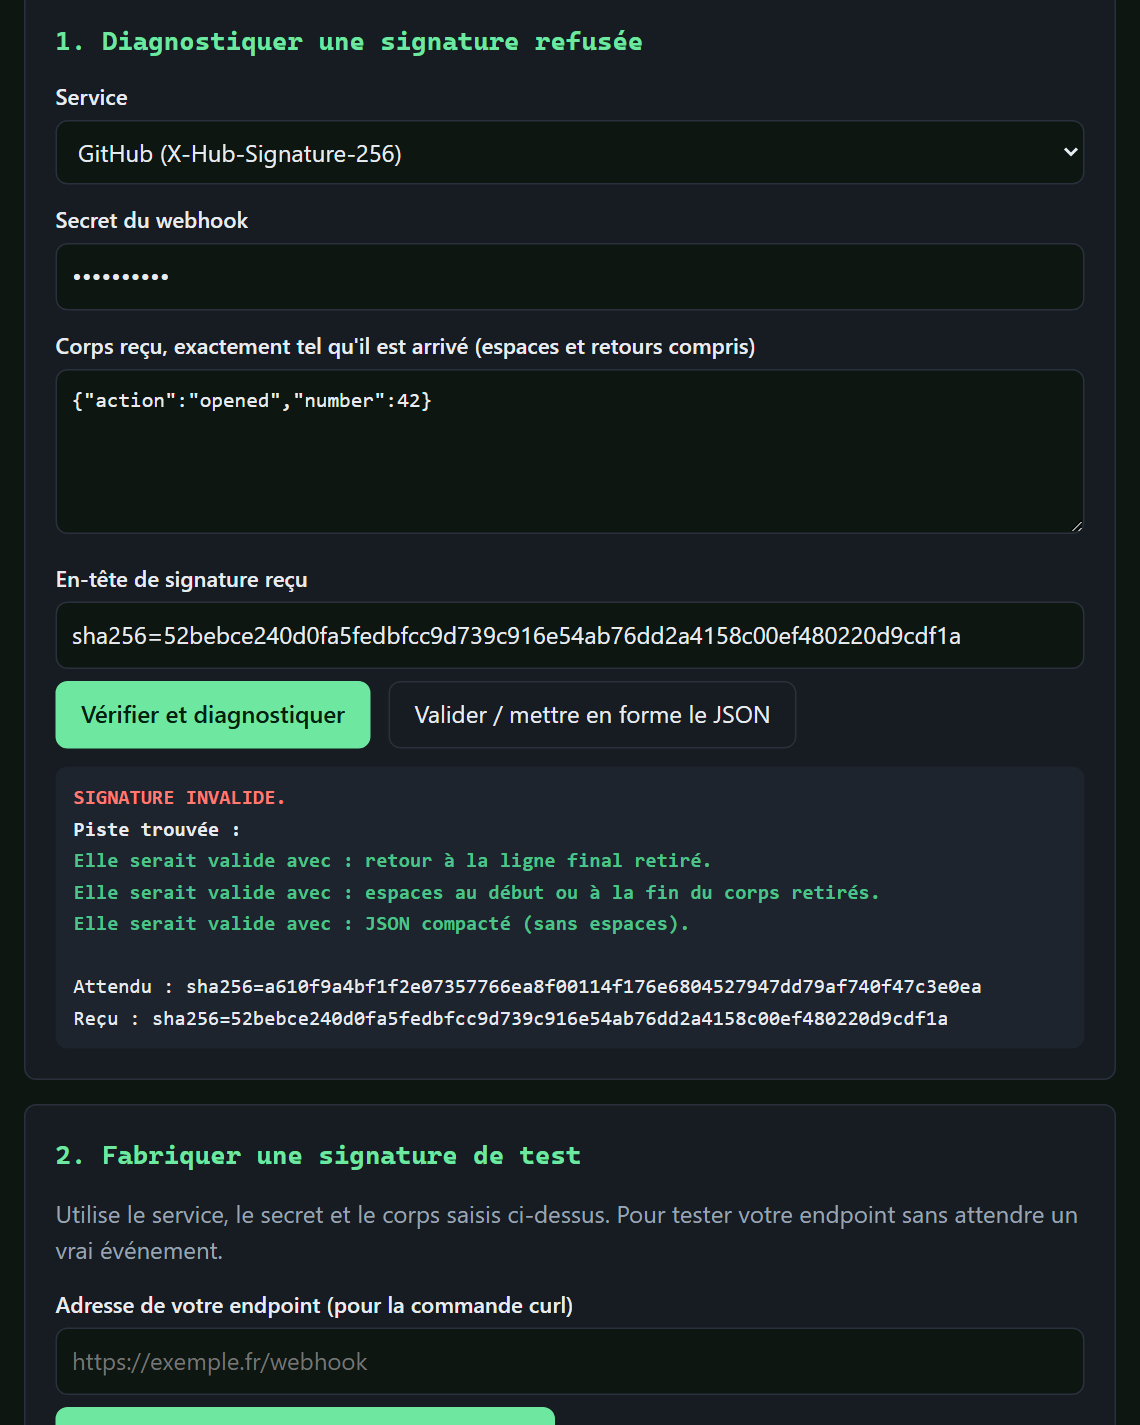
WebhooksVérifie la signature d'un webhook (Stripe, GitHub, Shopify ou générique) et explique pourquoi elle est refusée : espaces, fins de ligne, JSON reformaté, mauvais secret.
12 €Voir la page →
Tous les outils / SecretScan
Déposez le dossier de votre projet ou collez un texte : SecretScan montre où sont les clés et mots de passe, comment les révoquer, et vous rend une copie avec les secrets remplacés.
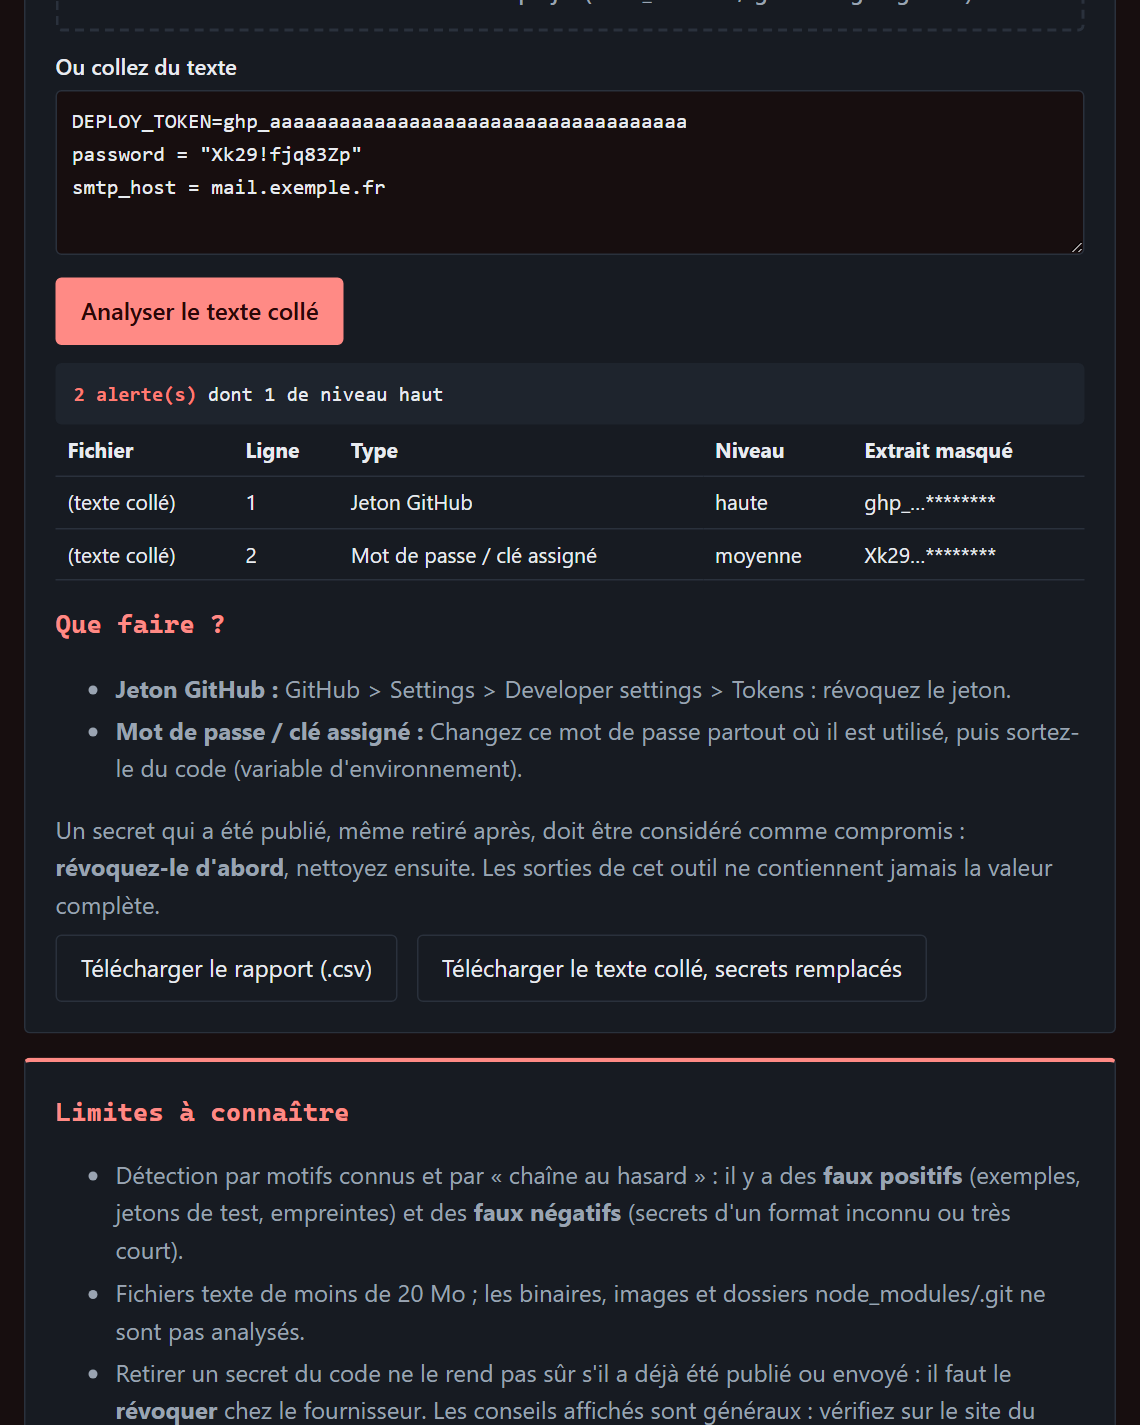
Déposez le dossier entier : node_modules, .git et images sont ignorés. Les fichiers sensibles comme .env sont signalés par leur nom.
Pour chaque secret : le fichier, le type, la valeur masquée et où la révoquer chez le fournisseur (AWS, GitHub, Stripe, Google, Slack…).
Téléchargez le rapport en CSV et une copie du texte collé avec les secrets remplacés.
Non. L'analyse se fait dans votre navigateur et la page interdit elle-même toute connexion. Les valeurs trouvées restent masquées à l'écran.
25 types : clés AWS, Azure et Google, jetons GitHub, GitLab, Slack, npm, Stripe, Shopify, clés privées PEM, JWT, mots de passe écrits dans le code, adresses avec identifiants, et d'autres. Plus les chaînes qui ressemblent à une clé tirée au hasard.
Prochainement. Inscrivez-vous plus bas : un seul message à l'ouverture.
Laissez votre e-mail et l'outil qui vous intéresse. Un seul message quand la vente ouvre, rien d'autre.
Vérifie la signature d'un webhook (Stripe, GitHub, Shopify ou générique) et explique pourquoi elle est refusée : espaces, fins de ligne, JSON reformaté, mauvais secret.
Un récepteur de webhooks que vous hébergez : signature vérifiée, doublons ignorés, tout conservé, retransmis avec nouvelles tentatives, rejoué en une commande.
Pour développeurs : Python 3.8 et une machine joignable.
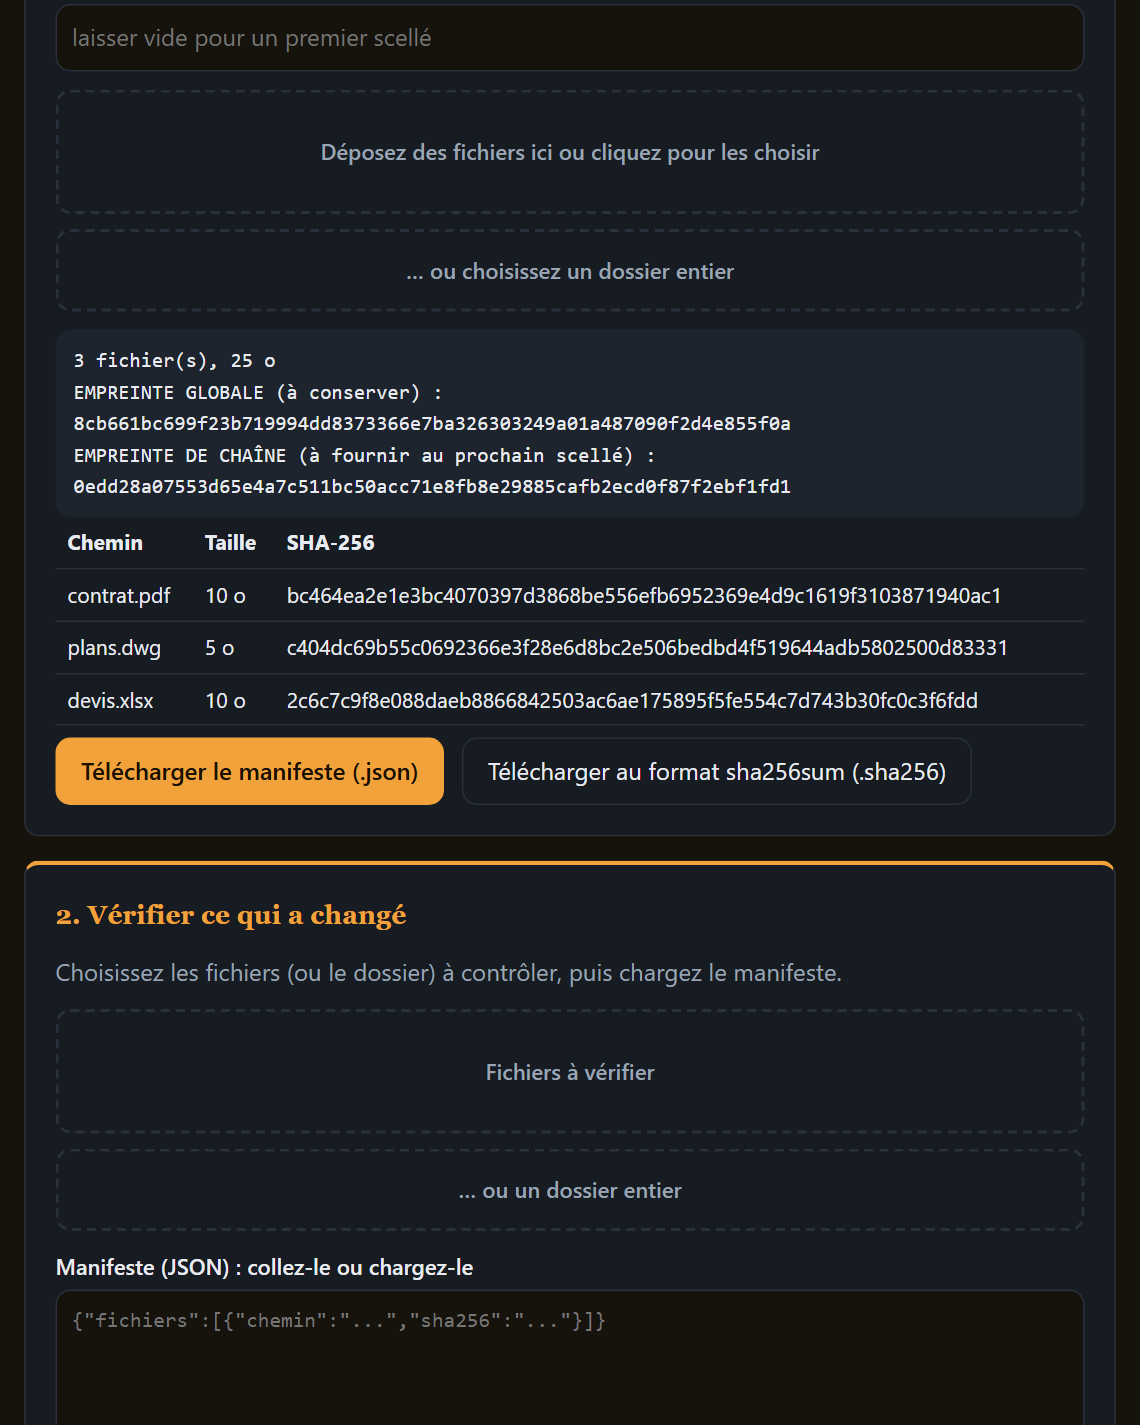
Scelle un lot de fichiers ou un dossier : un manifeste d'empreintes et une empreinte globale. Plus tard, il dit ce qui est identique, modifié, manquant ou ajouté.
Prouve l'intégrité, pas une date opposable.